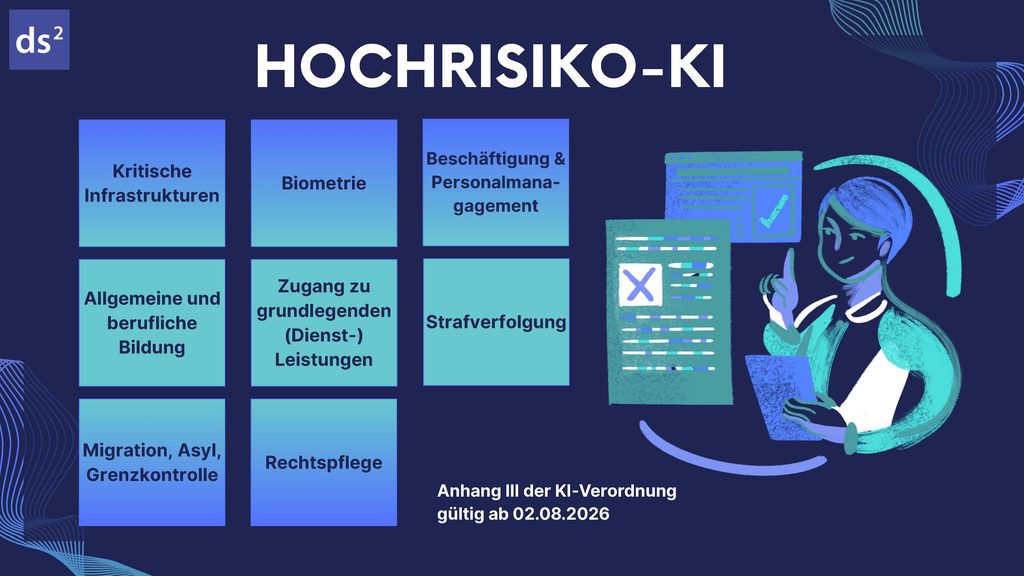
Die Produkte, die unter Anhang III KI-VO fallen, sind ab August als Hochrisiko-KI-Systeme einzustufen und müssen die Pflichten aus Abschnitt 2 für Hochrisiko-KI-Systeme und die Anforderungen an diese Hochrisiko-KI-Systeme erfüllen.
KI-Systeme, die in Artikel 6 Absatz 1 definiert sind, nämlich KI-Systeme, die ein Sicherheitsbauteil eines Produkts ODER selbst ein solches Produkt sind, das einer EU-Harmonisierungsrechtsvorschrift unterliegt, sind daher derzeit noch nicht als hochriskant einzustufen.
Ergänzend zum Data Act, der europäischen Verordnung über harmonisierte Vorschriften für einen fairen Datenzugang und eine faire Datennutzung, ist das deutsche Durchführungsgesetz in Kraft getreten. Als europäische Verordnung ist der Data Act unmittelbar geltendes Recht. Die konkrete Umsetzung der Verordnung in Deutschland ist im Data-Act-Durchführungsgesetz geregelt. Der Bundesgesetzgeber hat damit bspw. die Aufsichtsstruktur festgelegt und Bußgeldtatbestände eingeführt.
Wer vernetzte Geräte des sogenannten „Internet der Dinge“ herstellt und verbreitet, unterliegt den Pflichten des Data Act. Der Data Act regelt alle Daten – also auch Maschinendaten, IoT-Daten, Produktionsdaten. Der Data Act soll den Datenmarkt in der EU fairer machen.
Die Bundesnetzagentur ist für die Anwendung und Durchsetzung des Data Act zuständig und zugleich zentrale Anlaufstelle für alle Fragen von Bürgerinnen und Bürgern, Unternehmen und öffentlichen Stellen im Zusammenhang mit der Durchführung des Data Act. In Bezug auf die Regelungen des Data Acts, die an personenbezogene Daten anknüpfen, liegt die Zuständigkeit bei den Datenschutzaufsichtsbehörden.
Besteht das Recht des Betroffenen oder auch die gesetzliche Verpflichtung, die personenbezogenen Daten zu löschen, muss dies nachweisbar dokumentiert werden und dem Betroffenen auf Nachfrage auch zur Verfügung gestellt werde können.
Doch wie zeige ich einem Betroffenen in der Praxis, dass seine E-Mails oder andere seiner personenbezogenen Daten tatsächlich aus den Systemen und Anwendungen gelöscht wurden?
Aufsichtsbehörden und Gerichte erwarten, dass angemessene Maßnahmen ergriffen werden. Im Vorfeld müssen Einstellungen getätigt werden, die die tatsächliche Löschung und nicht nur die Sperrung von Daten und Usern ermöglicht. Nicht ausreichend als Nachweis sind jedenfalls Schreiben die lediglich Sätze wie „Wir haben gelöscht…“ ohne einen Nachweis enthalten.
Folgende Nachweise können rechtlich ausreichend sein:
1. Systeminterne Löschlogs mit Zeitstempel und User-ID
2. Screenshots aus Admin-Panels, die zeigen, dass der Datensatz nicht mehr existiert (vorher/nachher)
3. Konfigurationsdokumentation: „Automatic Purge nach 90 Tagen aktiviert“ + Screenshot
4. Bestätigung vom Cloud-Anbieter
5. Backup-Strategie-Dokument: „Backups werden nach 30 Tagen überschrieben, nicht archiviert“)
6. Versicherung an Eides Statt (als ultima ratio)
Verantwortliche haften auch für Fehlverhalten des Auftragsverarbeiters.
Bei einer Auftragsverarbeitung erhält ein Dritter den Auftrag, personenbezogene Daten nach genauen Weisungen des Verantwortlichen zu verarbeiten. Der Auftragsverarbeiter kann dabei als ”verlängerter Arm“ verstanden werden. Werden personenbezogene Daten im Auftrag durch Auftragsverarbeiter verarbeitet, ist der Verantwortliche für die Einhaltung der Vorschriften zum Datenschutz - insbesondere der DSGVO - verantwortlich. Es ist nicht nur erforderlich vor der Auftragsvergabe eine Prüfung der Geeignetheit des Auftragsverarbeiters vorzunehmen und in einem Vertrag festzulegen, dass Überprüfungen stattfinden dürfen. Die technischen und organisatorischen Maßnahmen des Auftragsverarbeiters sind im Laufe der Geschäftsbeziehung tatsächlich regelmäßig zu prüfen.
Die Dienststelle des Landesbeauftragten für den Datenschutz und die Informationsfreiheit Baden-Württemberg ist umgezogen.
Die neue Adresse lautet:
Der Landesbeauftragte für den Datenschutz und
die Informationsfreiheit Baden-Württemberg
Heilbronner Straße 35
70191 Stuttgart
Gleiches gilt für den Hessischen Beauftragten für Datenschutz und Informationsfreiheit (HBDI)
Ab dem 16.03.2026 ist der HBDI unter der folgenden Adresse zu erreichen:
Der Hessische Beauftragte für Datenschutz und Informationsfreiheit
Wilhelmstraße 7
65185 Wiesbaden
Sofern Ihre zuständige Aufsichtsbehörde in Hessen oder Baden-Württemberg ist, empfehlen wir Ihnen die Adresse in sämtlichen ihrer Datenschutzhinweisen anzupassen!
Mit dem Gesetz zur Änderung des Verbrauchervertrags- und des Versicherungsvertragsrechts sowie zur Änderung des Behandlungsvertragsrechts vom 03.02.2026 wurden weitreichende Änderungen des Bürgerlichen Gesetzbuchs beschlossen.
Für Online-Händler ist damit insbesondere die Änderung des § 356a BGB relevant.
Die Vorschrift namens „Elektronische Widerrufsfunktion bei Fernabsatzverträgen“ besagt dass bei Fernabsatzverträgen, die über eine Online-Benutzeroberfläche geschlossen werden, der Unternehmer folgendes sicherzustellen hat:
Die DIN 66399, die für die datenschutzkonformen Löschung von Daten und Datenträgern herangezogen wird, wurde ersatzlos gestrichen.
Anstelle der deutschen Norm gilt nun die internationale Norm ISO/IEC 21964. Diese ist im Wesentlichen inhaltsgleich zur bisherigen DIN-Norm.
Dokumente, die auf die Norm verweisen, sollten korrigiert werden. Dies betrifft insbesondere das Löschkonzept sowie Auftragsverarbeitungsverträge.
In einer Pressemitteilung vom 20.11.2025 hat die Datenschutzkonferenz ihre Reformvorschläge zur Verbesserung des gesetzlichen Datenschutzes von Kindern erklärt.
Die Datenschutzkonferenz oder DSK, Abkürzung für Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder, besteht aus den unabhängigen Datenschutzbehörden des Bundes und der Länder.
In ihrer Pressemitteilung hat diese zehn Änderungen genannt. Diese Änderungen der DSGVO betreffen vor allem die Rechtfertigung zur Verarbeitung von Daten. Es soll nach dem Vorschlag der DSK nicht mehr möglich sein, dass Kinder sensible Daten, wie Gesundheitsdaten preisgeben dürfen oder Einwilligungen in Profiling und für Werbung auf der Grundlage von Persönlichkeits- oder Nutzerprofilen der Kinder erteilen können. Darüber hinaus soll es ihnen nicht möglich sein in Verarbeitungen einwilligen zu können, bei denen Entscheidungen vollständig automatisiert getroffen werden.
Beim Thema soziale Netzwerke schlägt die DSK kein Verbot vor, wie es in anderen Ländern bereits durchgesetzt wurde, sondern lediglich datenschutzfreundlichere Voreinstellungen und Systemgestaltung.
Das Amtsgerichts Düsseldorf entschied am 19.8.2025 über eine Klage wegen fehlender Information gem. der Datenschutzgrundverordnung.
Das Unternehmen schrieb im Internet eine vakante Stelle aus, auf die sich der Kläger bewarb. Aus diesem Bewerbungsverfahren erging ein Rechtsstreit. Für den Prozess gab das Unternehmen den Kläger in einer Suchmaschine ein, informierte den Kläger aber nicht über eine derartige Datennutzung.
Das Gericht stellt zunächst fest, dass die Internetrecherche eine Datenverarbeitung im Sinne des Art. 4 Nr. 2 DSGVO darstellt. Dafür ist ausreichend, dass der Name der Person in eine Suchmaschine wie Google eingegeben wird. Jede weitere Verwendung dieser gesuchten Informationen, zum Beispiel zur Verwendung im Bewerbungsverfahren oder in Schriftsätzen an ein Gericht stellt eine weitergehende Verarbeitung der Daten dar (Art. 4 Nr. 2 DSGVO). Abgesehen von der Rechtmäßigkeit dieses Vorgangs, hätte das Unternehmen unstreitig über diese Datenverarbeitung informieren müssen. Dem Kläger wurden 250 Euro Schadenersatz zugesprochen.
Im Dezember 2025 gab die Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder (kurz: DSK) ein Merkblatt zu Verständigungen in datenschutzrechtlichen Verfahren über Geldbußen aus.
Verfahren über Geldbußen, die durch die zuständigen Datenschutzbehörden geführt werden, können in geeigneten Fällen mit einer einvernehmlichen Verständigung (sog. Settlement) beendet und damit verkürzt werden. Es bietet sich vor allem für solche Verfahren an, deren weitere Bearbeitung einen erheblichen Aufwand durch die rechtliche Auseinandersetzung in der Begründung des Bußgeldbescheides, Abgabe an die Staatsanwaltschaft im Hinblick auf umfangreiche Einspruchsbegründungen und Unterstützung des Gerichts und der Staatsanwaltschaft im gerichtlichen Verfahren bedingen würde.
Voraussetzungen sind

ds² Unternehmensberatung GmbH & Co. KG
Falkenstraße 10
33775 Versmold
+49 5423 9599320