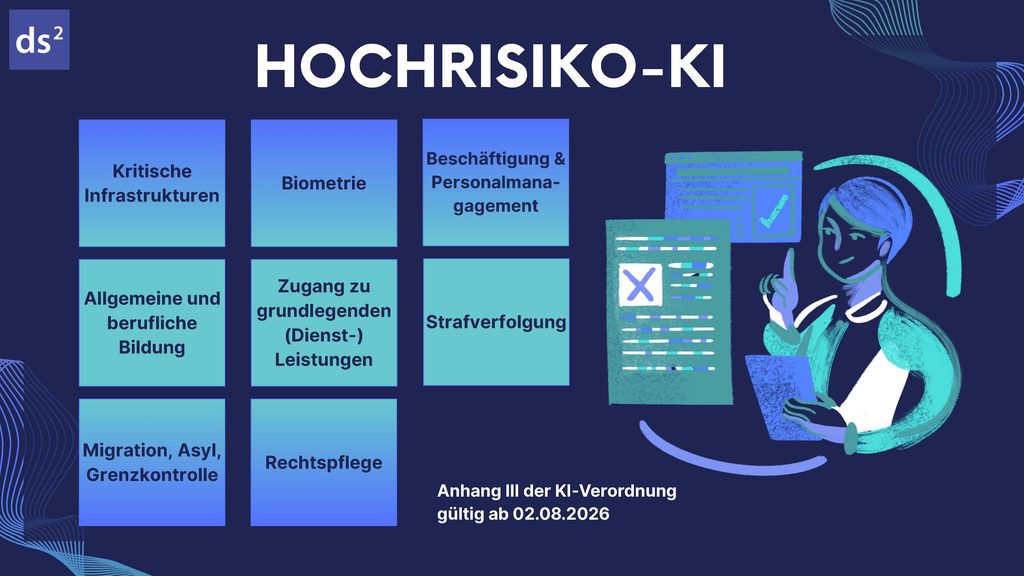
Die Produkte, die unter Anhang III KI-VO fallen, sind ab August als Hochrisiko-KI-Systeme einzustufen und müssen die Pflichten aus Abschnitt 2 für Hochrisiko-KI-Systeme und die Anforderungen an diese Hochrisiko-KI-Systeme erfüllen.
KI-Systeme, die in Artikel 6 Absatz 1 definiert sind, nämlich KI-Systeme, die ein Sicherheitsbauteil eines Produkts ODER selbst ein solches Produkt sind, das einer EU-Harmonisierungsrechtsvorschrift unterliegt, sind daher derzeit noch nicht als hochriskant einzustufen.
Ergänzend zum Data Act, der europäischen Verordnung über harmonisierte Vorschriften für einen fairen Datenzugang und eine faire Datennutzung, ist das deutsche Durchführungsgesetz in Kraft getreten. Als europäische Verordnung ist der Data Act unmittelbar geltendes Recht. Die konkrete Umsetzung der Verordnung in Deutschland ist im Data-Act-Durchführungsgesetz geregelt. Der Bundesgesetzgeber hat damit bspw. die Aufsichtsstruktur festgelegt und Bußgeldtatbestände eingeführt.
Wer vernetzte Geräte des sogenannten „Internet der Dinge“ herstellt und verbreitet, unterliegt den Pflichten des Data Act. Der Data Act regelt alle Daten – also auch Maschinendaten, IoT-Daten, Produktionsdaten. Der Data Act soll den Datenmarkt in der EU fairer machen.
Die Bundesnetzagentur ist für die Anwendung und Durchsetzung des Data Act zuständig und zugleich zentrale Anlaufstelle für alle Fragen von Bürgerinnen und Bürgern, Unternehmen und öffentlichen Stellen im Zusammenhang mit der Durchführung des Data Act. In Bezug auf die Regelungen des Data Acts, die an personenbezogene Daten anknüpfen, liegt die Zuständigkeit bei den Datenschutzaufsichtsbehörden.
Besteht das Recht des Betroffenen oder auch die gesetzliche Verpflichtung, die personenbezogenen Daten zu löschen, muss dies nachweisbar dokumentiert werden und dem Betroffenen auf Nachfrage auch zur Verfügung gestellt werde können.
Doch wie zeige ich einem Betroffenen in der Praxis, dass seine E-Mails oder andere seiner personenbezogenen Daten tatsächlich aus den Systemen und Anwendungen gelöscht wurden?
Aufsichtsbehörden und Gerichte erwarten, dass angemessene Maßnahmen ergriffen werden. Im Vorfeld müssen Einstellungen getätigt werden, die die tatsächliche Löschung und nicht nur die Sperrung von Daten und Usern ermöglicht. Nicht ausreichend als Nachweis sind jedenfalls Schreiben die lediglich Sätze wie „Wir haben gelöscht…“ ohne einen Nachweis enthalten.
Folgende Nachweise können rechtlich ausreichend sein:
1. Systeminterne Löschlogs mit Zeitstempel und User-ID
2. Screenshots aus Admin-Panels, die zeigen, dass der Datensatz nicht mehr existiert (vorher/nachher)
3. Konfigurationsdokumentation: „Automatic Purge nach 90 Tagen aktiviert“ + Screenshot
4. Bestätigung vom Cloud-Anbieter
5. Backup-Strategie-Dokument: „Backups werden nach 30 Tagen überschrieben, nicht archiviert“)
6. Versicherung an Eides Statt (als ultima ratio)
Die EU-Kommission arbeitet derzeit intensiv daran, mehrere Gesetze, die teils erst in jüngerer Vergangenheit erlassen wurden, abzuschwächen. Damit soll angeblich bürokratischer Aufwand für die Wirtschaft und Bürger reduziert werden. Faktisch schwächt dies aber auch die Rechte der Bürger.
Die Umsetzungsfristen der KI-Verordnung sollen bspw. nun dynamisch gelten und KI-Modelle sollen fortan einfacher mit personenbezogenen Daten trainiert werden dürfen. Die Maßnahmen sollen dazu beitragen, dass die EU in Sachen KI nicht weiter abgehängt wird.
Der Begriff der „personenbezogenen Daten“ soll im Gesetz definiert werden. Hier beruft sich der Gesetzgeber auf ein Urteil des EuGH. Jedoch werden einige - vom EuGH vorgegebenen - wichtigen Details, zur Beurteilung, ob ein Personenbezug vorliegt oder nicht, weggelassen.
Die Kommission möchte darüber hinaus die Betroffenenrechte für die Bürger einschränken. Anträge auf Auskunft, Berichtigung und Löschung sollen abgelehnt werden dürfen, sofern sie „missbräuchlich“ sind. Dies ist im Falle des Auskunftsrechts bereits jetzt möglich. Jedoch war bisher ein Auskunftsersuchen nicht rechtsmissbräuchlich, wenn mit der Auskunft andere, als Datenschutzzwecke verfolgt wurden. Dies soll sich mit der Gesetzesänderung ändern. Dies könnte aber dazu führen, dass Verantwortliche die Ansprüche mit fadenscheinigem Missbrauchsverdacht erst einmal vermehrt ablehnen.
Darüber hinaus soll die Schwelle, wann eine Datenschutzverletzung an die Datenschutzaufsichtsbehörden zu melden sind, erhöht werden. Demnach müssten nur noch Datenschutzverletzungen mit einem „hohen Risiko“ für die Rechte und Freiheiten der betroffenen Personen gemeldet werden.
Auch beim Thema Cookies soll sich etwas ändern. Einmal getätigte Ablehnung von Tracking-Cookies müssten sechs Monate lang gespeichert und in der Zeit nicht erneut abgefragt werden dürfen. Dies klingt erstmal gut, Experten beklagen jedoch, dass dies eher Chaos als Klarheit bringt.
Es bleibt abzuwarten, ob der EU Rat diese Vorschläge nun durchwinkt und ob Europa im Bereich KI durch die vermeintliche Entbürokratisierung aufholt.
Mit dem Registrierungsprozess für ein Google-Konto verstößt Microsoft Datenschutzrecht. Es fehlt an einer freiwilligen und informierten Entscheidung und Einwilligung in die Verarbeitung personenbezogener Daten in Bezug auf Web- & App-Aktivitäten, YouTube-Verlauf und personalisierte Werbung. Bei der sogenannten „Express-Personalisierung“ gibt es keine Möglichkeit die Einwilligung nicht zu erteilen. Auch bei der „manuellen Personalisierung“ kann die Nutzung personenbezogener Daten im Bereich „Personalisierte Werbung“ nicht vollständig abgewählt werden. Zudem gibt es keine transparente Auflistung der Dienste der Beklagten, in welche man einwilligen solle, ebensowenig wie eine Benennung der „Google-Websites“, „Google-Apps” oder „Google Partner“. Zudem nutzt Microsoft das sogenannte „Nudging“ um Verbraucher zu einer bestimmten Handlung hinzuleiten. Darüber hinaus wird das Wort „Personalisierung“ hier für die Zustimmung zur Datenverarbeitung verwendet. Unter Personalisierung versteht man aber im Allgemeinen etwas anderes (deceptive design pattern).
Nach Auffassung des EuGH muss jede Verarbeitung personenbezogener Daten u.a. im Einklang mit den in Art. 5 DSGVO aufgestellten Grundsätzen zur Verarbeitung solcher Daten stehen und die In Art. 6 DSGVO genannten Rechtmäßigkeitsvoraussetzungen erfüllen (EuGH, Urteil vom 11.7.2024 — C-757/22, Rn. 49). Werden Nutzer nicht ausreichend über die Verarbeitung ihrer personenbezogenen Daten informiert oder werden gar zu viele Daten erhoben, die für den angestrebten Zweck nicht erforderlich sind, wird gegen die Anforderungen an die Grundsätze der Datenverarbeitung verstoßen und die Rechte der Nutzer verletzt. So auch im Fall, der vor dem Landgericht Berlin II verhandelt wurde (Az. 15 O 472/22).
Auf absehbare Zeit kommt offenbar niemand mehr an ihr vorbei: Künstliche Intelligenz (KI) und die mit ihr verbundenen Chancen sind das Thema dieser Zeit. Schon seit längerem beobachten wir eine immer schnellere Entwicklung in IT-Technologien. Insbesondere im Bereich der aktuellen noch relativ einfachen Sprach-KI-Modelle sehen wir gerade eine rasante Entwicklung, die dazu führt, dass die Analyse der damit einhergehenden Risiken nicht mithalten kann. Daher ist es Zeit, einmal einen kurzen Blick auf das Risikopotential zu werfen und dieses vor dem Einsatz abzuwägen.
Die gegenwärtig angebotenen relativ einfachen Sprach-KI-Modelle werden je nach Einsatzzweck mit Informationen aus dem Internet und ggf. weiteren Quellen aufgebaut. Aus diesen Informationen entstehen die „Produkte“ dieser KI-Modelle. Das bedeutet, dass diese Systeme nicht wirklich selbst schöpferisch tätig sind, sondern vorhandenes Wissen und vorhandene Werke verwenden. Und hier wird es knifflig: Die verwendeten Informationen und Werke können Rechten unterworfen sein, über die uns die KI-Modelle nichts mitteilen.
Welche Rechte kann der Einsatz von KI verletzen?
In erster Linie handelt es sich hierbei um Urheber- und Persönlichkeitsrechte. Je nach verwendeter Datenbasis können auch Geschäftsgeheimnisse oder einer gesetzlichen Verschwiegenheitspflicht unterliegende Informationen betroffen sein. Nun stellt sich die Frage, wer hier den Verstoß begeht, wenn derartig rechtlich geschützte Informationen dem Ergebnis der KI zugrunde liegen. Bisher wird davon ausgegangen, dass Verstöße dem Verwender zugerechnet werden müssen. Die KI – bzw. deren Entwickler – trägt also keine Verantwortung dafür. Wenn also durch die KI beispielsweise Fotos, Grafiken, Musikstücke oder Texte erstellt werden, müsste der Verwender prüfen, ob derartige Rechte daran bestehen. Dies ist momentan kaum möglich, da die KI ja keine Angaben zu den verwendeten Informationen beifügt. Aus diesem Grund haben sich im Moment zahlreiche Unternehmen und Organisationen gegen eine Verwendung dieser Systeme entschieden.
Es kommt auf den Anwendungsfall an
In „geschlossenen Systemen“ – also für einen konkreten internen Zweck und ohne Zugriff auf andere als die selbst bereitgestellten Daten aus dem Unternehmen – werden einfache KI-Systeme bereits seit einigen Jahren für die Lösung zahlreicher Aufgaben erprobt. Meist geht es dabei um Mustererkennung und eine sichere und schnelle Bearbeitung von Formularen, Bildern oder Texten, etc. Aber auch in diesem Fall ist zu beachten, dass bei Verwendung personenbezogener Daten (z.B. Fotos) die Persönlichkeitsrechte beachtet werden müssen. Das bedeutet, dass die datenschutzrechtlichen Anforderungen wie bei jedem anderen System zu erfüllen sind.
Die größte Herausforderung dürfte hier darin bestehen, dass die Anwender zunächst selbst das notwendige Verständnis für die Verarbeitungsschritte der KI erwerben müssen – obwohl die Hersteller diese Informationen nicht bereitstellen. Erst dann wären die Anwender in der Lage, die Transparenzpflichten der DSGVO gegenüber betroffenen Personen und Aufsichtsbehörden überhaupt erfüllen zu können.
Auch Sicherheitslücken und Angriffe auf Unternehmen mittels KI denkbar!
Auch Sicherheitslücken sind durch diese KI-Systeme denkbar. So kann der Schutz der Unternehmensdaten ggf. nicht gewährleistet werden, wenn eine solche KI einen Zugriff auf das Unternehmensnetz hat. Und ob eine KI nur bereitgestellt wird, um solche Zugriffe möglich zu machen oder Firmengeheimnisse auszuspähen, kann im Zweifel auch nur ein Cyber-Security Experte feststellen. Die Sicherheitslücke oder die Haftung bspw. für einen Urheberrechtsverstoß treffen das Unternehmen.
Das sind die Gründe, weshalb zahlreiche Unternehmen hier zunächst ein Verbot des Einsatzes dieser KI-Anwendungen ausgesprochen haben, bis hier die notwendigen sicheren Standards entwickelt worden sind. Es empfehlen sich daher klare Regelungen zum Einsatz von KI-Systemen, wie diese auch für jedes andere System gelten, zu treffen. Der gegenwärtige Hype sollte nicht zu Sicherheitslücken oder Haftungsrisiken führen.
Derzeit erhalten Unternehmen E-Mails die angeblich von der Industrie- und Handelskammer (IHK) stammen. In dieser Mail wird das Unternehmen aufgefordert, die Unternehmensdaten bei den deutschen Industrie- und Handelskammern umgehend zu aktualisieren. Andernfalls drohten eine Vertragskündigung mit der IHK.
Bitte klicken Sie keinesfalls auf den Link "Daten aktualisieren", und geben Sie erst recht auf der Zielseite keine Daten ein. Diese Mail stammt nicht aus der IHK-Organisation und sollte umgehend gelöscht werden.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat einen neuen Bericht über „Die Lage der IT-Sicherheit in Deutschland 2024“ veröffentlicht. Den BSI-Lagebericht finden Sie unter https://www.bsi.bund.de/DE/Service-Navi/Publikationen/Lagebericht/lagebericht_node.html
Mit dem Bericht informiert der BSI jährlich über die Bedrohungslage im Cyberraum.
Werden bei einem Cyberangriff beispielsweise personenbezogenen Daten gestohlen, handelt es sich um einen Datenschutzvorfall. Ist die Sache schwerwiegend, könnte dies einen Vorfall darstellen, der nach Art. 33 DSGVO an die zuständige Datenschutzaufsichtsbehörde zu melden ist.
Dann könnten Sie auch verpflichtet sein, Betroffene gem. Art. 24 DSGVO zu informieren. Dies verursacht regelmäßig Image- und Umsatzprobleme beim Unternehmen.
Mithilfe des Berichts können Sie Schwachstellen in Ihrem Unternehmen ausfindig machen und Gegenmaßnahmen treffen, um Schäden möglichst gering zu halten.
Phishing
Im Januar diesen Jahres wurden E-Mails versendet, in der Verbraucher aufgefordert wurden Ihre "photoTAN-App" zu aktualisieren. Angeblich ist dieser Vorgang erforderlich, um die Funktionen der App weiterhin nutzen zu können. Für die Aktualisierung wird eine Frist von 48 Stunden vorgegeben, ansonsten werde die Nutzung der App „Funktionsstörungen“ aufweisen.
Hierbei handelt es sich um Phishing und sollte unbedingt unbeantwortet in den Spam-Ordner verschoben werden! Wenn Apps aktualisiert werden müssen, geschieht dies über die Stores, von denen sie installiert wurden (z.B. App Store, Play Store). Suchen Sie nur dort nach einem Update!
Phishing können Sie insbesondere an folgenden Kriterien erkennen:
Phishing-Unterarten
Ab dem 15.01.2025 erhält jeder Versicherte ohne sein Zutun eine elektronische Behandlungsakte. Wer keine initiale Einrichtung der ePA möchte, muss dem widersprechen. Der Widerspruch muss gegenüber der jeweiligen Krankenkasse abgegeben werden, bei der der Patient versichert ist. Der Widerspruch kann vollumfänglich erfolgen oder einzelne Funktionen betreffen.
Die elektronische Behandlungsakte ist eine patientengeführte Akte, in der Patienten ihre gesundheitsbezogenen Daten speichern und verwalten können. Der Patient entscheidet, welche Daten in der elektronischen Behandlungsakte gespeichert und wieder gelöscht werden, und sie entscheiden, wer Zugriff auf welche Daten erhält. Darüber hinaus können Versicherte eigene Dokumente und Daten einstellen. Die elektronische Behandlungsakte ermöglicht den Austausch von Daten des Patienten zwischen den an seiner Behandlung beteiligten Leistungserbringern.
Zugriff auf die Akte kann der Versicherte durch das Einstecken seiner Gesundheitskarte im eHealth-Kartenterminal des Leistungserbringers, über die App der jeweiligen Krankenkasse oder mittels GesundheitsID erteilen.
Datenschutzrechtlich ist an der elektronischen Behandlungsakte zu kritisieren, dass keine aktive Einwilligung in die Erstellung und Verwendung erfolgen muss, wie es die Datenschutzgrundverordnung grundsätzlich fordert. Um Zugriffsmöglichkeiten auf die Akte einzuschränken, müssen Versicherte eine App nutzen. Alternativ können sich Versicherte an die Ombudsstelle bei der Krankenkasse werden, was viel aufwändiger ist. Dem Einstellen von Behandlungsdaten müssen Versicherte dann zudem wiederum gegenüber den behandelnden Ärzt*innen oder anderen Gesundheitsdienstleistern widersprechen. Die elektronische Behandlungsakte birgt ein erhöhtes Risiko für die besonders schützenswerten Gesundheitsdaten. Der Zugang zu diesen Daten liegt im Interesse diverser Angreifer. Die Telematikinfrastruktur, die von der gematik GmbH betrieben wird, weist laut Sicherheitsexperten noch gravierende Schwachstellen auf.
Update: Aufgrund einer Gesetzesänderung die am 06.02.2026 in Kraft tritt, heißt die "elektronische Patientenakte" fortan "elektronische Behandlungsakte".

ds² Unternehmensberatung GmbH & Co. KG
Falkenstraße 10
33775 Versmold
+49 5423 9599320